Cloud Security
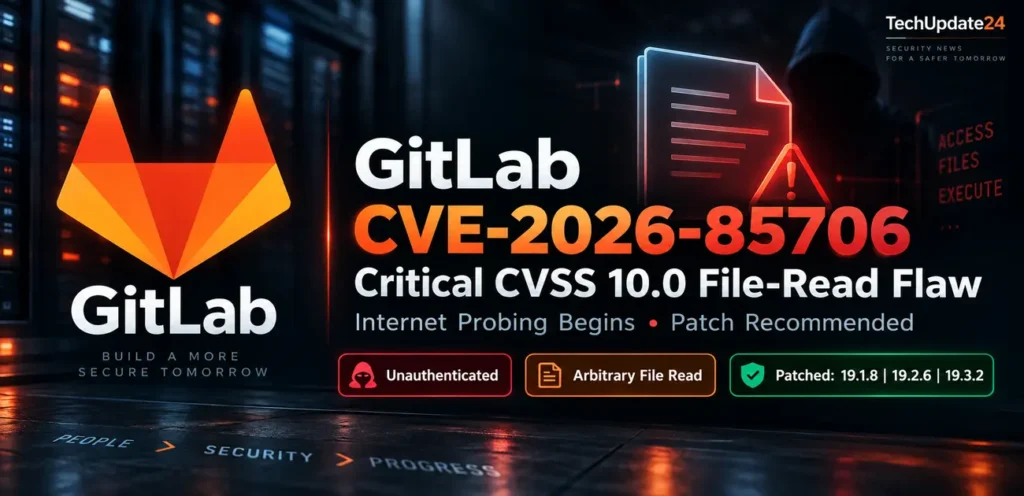
GitLab Patches Critical CVSS 10.0 File-Read Vulnerability as Internet Probing Begins
GitLab released critical security updates for CVE-2026-85706, a CVSS 10.0 path traversal flaw affecting self-managed installations, as internet probing activity targeting the vulnerability was reported.